Für typische Mittelstands-Scopes liegen realistische Budgets für einen Penetrationstest in Deutschland meist im mittleren bis hohen vierstelligen Bereich. Kleine Web-Applikationen beginnen verhältnismäßig günstig, während umfassende Red-Team-Projekte oder TIBER-EU-konforme Tests für kritische Infrastrukturen deutlich kostenintensiver sind. Wer ein erstes Budget ansetzen will, orientiert sich an diesen Bandbreiten:
- 4.000–8.000 EUR: Einzelne Web-App, 3–5 Arbeitstage, manueller Test nach OWASP-Standard
- 10.000–25.000 EUR: SaaS-Plattform mit API und Authentifizierungslogik, mittlerer Scope, Grey-Box-Methode
- 25.000–80.000 EUR: Internes Netzwerk mit Active Directory, Cloud-Infrastruktur oder kombinierter Scope mit Compliance-Mapping für NIS2/DORA
- 90.000–280.000 EUR: TIBER-EU- oder TLPT-ähnliche Tests für Finanzinstitute und Betreiber kritischer Infrastrukturen, akkreditierte Provider, Laufzeit 3–6 Monate
Retest-Kosten kommen oben drauf: typisch 1.000–2.000 EUR pro Nachtest-Tag. Wer diese Position nicht einplant, riskiert, dass Schwachstellen zwar dokumentiert, aber nie verifiziert behoben werden.
Inhaltsverzeichnis
- Was bestimmt den Preis eines Penetrationstests?
- Welche Preise gelten für welchen Testtyp in Deutschland?
- Was liefert ein Pentest, und wie lange dauert er?
- Wie beeinflussen NIS2, DORA und TIBER-EU das Budget?
- Welche Fragen sollten Sie Anbietern stellen, bevor Sie beauftragen?
- Wie sieht eine realistische Budgetplanung für ein SaaS-Unternehmen aus?
- Wichtige Erkenntnisse
- Warum Scope-Klarheit wichtiger ist als der Tagessatz
- Aegis-securitas begleitet Sie von der Scope-Klärung bis zum Retest
- Weiterführende Quellen und Belege
Was bestimmt den Preis eines Penetrationstests?
Scope ist der stärkste Einzelfaktor. Anzahl der Assets, Domains, API-Endpunkte und Benutzerrollen bestimmen direkt, wie viele Arbeitstage ein Test benötigt. Eine Plattform mit drei Benutzerrollen, OAuth-Anbindung und zwei Drittsystem-Integrationen kostet deutlich mehr als eine einfache Präsentationswebsite, selbst wenn beide technisch „eine Web-App“ sind.
Hinzu kommen:
- Testtiefe: Black-Box-Tests sind günstiger, liefern aber weniger Tiefe. Grey-Box und White-Box-Tests decken Geschäftslogikfehler auf, die automatisierte Scanner grundsätzlich übersehen.
- Teamqualifikation: Tagessätze zertifizierter Sicherheitsexperten im DACH-Raum liegen typischerweise zwischen 1.200 und 2.000 EUR. Freelancer oder Junior-Tester arbeiten ab 800–1.400 EUR/Tag, spezialisierte Boutiquen berechnen 1.200–1.800 EUR, Senior-Spezialisten und akkreditierte Provider 1.800–2.800 EUR und mehr.
- Compliance-Anforderungen: Wer NIS2-, DORA- oder ISO-27001-konformes Reporting benötigt, erhöht den Dokumentationsaufwand erheblich. Erweiterte Reporting-Optionen wie Compliance-Mapping oder Entwicklungsanleitungen kosten 500–3.000 EUR extra.
- Starttermin: Kurzfristiger Teststart kann 20–30 % Aufschlag verursachen, weil erfahrene Tester umgeplant werden müssen. Ein Planungshorizont von mindestens vier Wochen vermeidet diesen Aufpreis.
Günstige Angebote unter 2.000 EUR sind fast immer automatisierte Scans, kein echter manueller Test. Wer kundendaten verschlüsseln und Geschäftslogikfehler aufdecken will, kommt an manueller Prüfung nicht vorbei.
Profi-Tipp: Ein Paket, das den Retest bereits einschließt, ist wirtschaftlich sinnvoller als ein nachträglicher Einzelauftrag. Anbieter kalkulieren Retests im Paket günstiger, und Sie haben von Anfang an Klarheit über das Gesamtbudget.
Welche Preise gelten für welchen Testtyp in Deutschland?
Die folgende Übersicht zeigt realistische Budgetbänder für gängige Testarten. Grundlage sind marktübliche Tagessätze und typische Arbeitstage je Scope-Größe.
| Testtyp | Budgetspanne (EUR) | Typische Arbeitstage |
|---|---|---|
| Web-App (klein, OWASP) | 4.000–8.000 | 3–5 |
| Web-App (mittel, Grey-Box) | 10.000–25.000 | 7–12 |
| API / Microservices | 7.500–15.000 | 5–10 |
| Mobile App (iOS + Android) | 7.500–15.000 | 5–10 |
| Externe Infrastruktur | 7.500–15.000 | 4–8 |
| Internes Netz / Active Directory | 10.000–40.000 | 8–20 |
| Cloud (AWS / Azure) | 25.000–80.000 | 3–5 bis 10 Arbeitstage |
| Red-Team-Projekt | 25.000–80.000 | 15–40 |
| TIBER-EU / TLPT | 90.000–280.000 | Projektbasiert |
| PTaaS / kontinuierliche Validierung | 1.500–5.000 €/Monat | laufend |
Zur Orientierung: 8 Arbeitstage × 1.300 EUR Tagessatz ergibt 10.400 EUR Testkosten, zuzüglich Reporting (pauschal 1.500–3.000 EUR) und Retest. Das Gesamtbudget liegt dann bei rund 13.000–15.000 EUR.
Für KMU-Projekte sind 7.500–15.000 EUR ein realistischer Einstieg. Komplexere Netzwerktests mit mehreren Standorten oder AD-Forests können 40.000 EUR überschreiten. PTaaS-Modelle eignen sich für Teams mit häufigen Releases: Hier fallen typisch 1.500–5.000 EUR monatlich an, plus einmaliger Einrichtungsaufwand von 4.000–12.000 EUR.
Was liefert ein Pentest, und wie lange dauert er?
Ein professioneller Penetrationstest umfasst standardmäßig folgende Deliverables:
- Management-Summary: Risikobewertung in nicht-technischer Sprache für Geschäftsführung und Aufsichtsgremien
- Befundkatalog: Alle Schwachstellen mit Schweregrad (CVSS), reproduzierbaren Proof-of-Concepts und Priorisierung
- Aktionsplan: Konkrete Maßnahmen mit Zeitempfehlung, geordnet nach Risikoreduktion
- Retest-Nachweis: Bestätigung, dass gemeldete Schwachstellen nach Behebung tatsächlich geschlossen sind
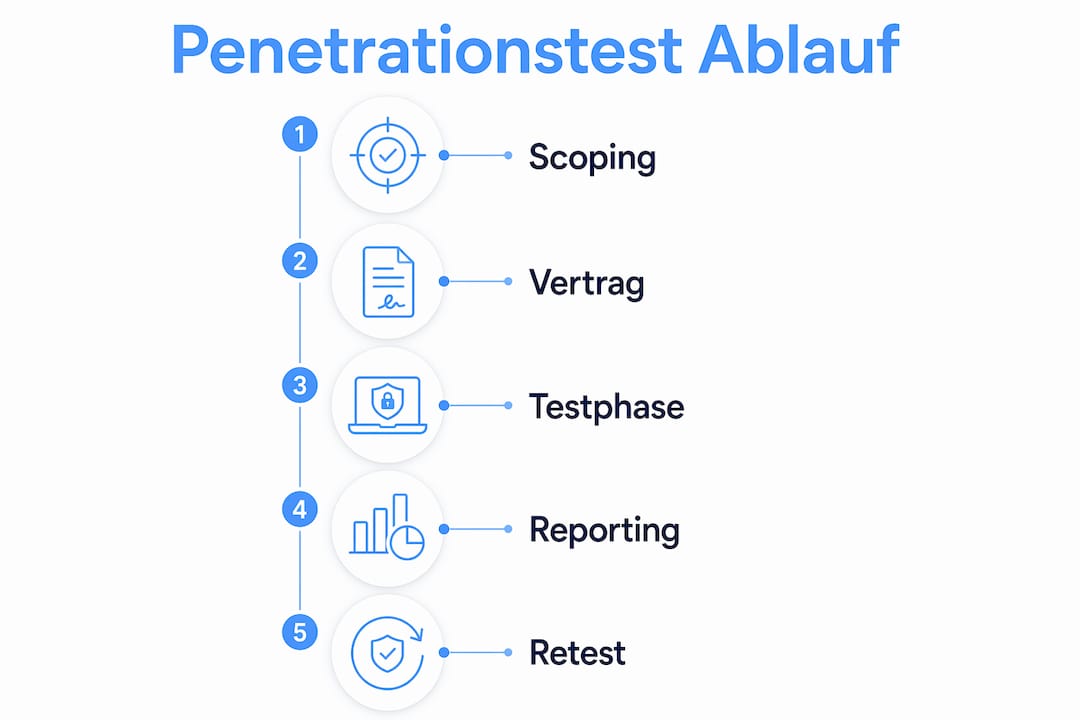
Die zeitliche Abfolge eines typischen Projekts sieht so aus: Scoping und Vertragsabschluss dauern 1–2 Wochen. Die eigentliche Testphase umfasst je nach Scope 3 bis 30 oder mehr Arbeitstage. Das Reporting benötigt 1–5 Arbeitstage. Der Retest schlägt mit etwa 1 Arbeitstag zu Buche.
Retest-Kosten liegen bei 1.000–2.000 EUR pro Tag. Wer diesen Posten weglässt, erhält zwar einen Bericht, aber keinen Nachweis, dass die Lücken wirklich geschlossen wurden. Für Auditoren und Versicherungen ist dieser Nachweis zunehmend Pflicht.
Profi-Tipp: Für IT-Teams braucht es reproduzierbare Proof-of-Concepts. Das Management benötigt eine knappe Risikobewertung mit Handlungsempfehlung. Auditoren erwarten ein Compliance-Mapping gegen NIS2, ISO 27001 oder DORA. Wer alle drei Zielgruppen bedienen will, sollte das beim Scoping explizit vereinbaren, denn nachträgliche Ergänzungen kosten extra.
Wie beeinflussen NIS2, DORA und TIBER-EU das Budget?
Regulatorische Anforderungen verwandeln einen Einzeltest oft in ein mehrstufiges, dokumentationsintensives Projekt, das die Kosten spürbar erhöht.
- NIS2: Betreiber wesentlicher und wichtiger Einrichtungen müssen Sicherheitsmaßnahmen nachweisen. Ein Pentest allein reicht selten; gefordert sind Compliance-Mapping, erweiterte Dokumentation und regelmäßige Wiederholungstests.
- DORA: Finanzunternehmen unterliegen strengen Anforderungen an die Resilienz digitaler Systeme. Penetrationstests müssen methodisch dokumentiert und auf Basis anerkannter Frameworks (PTES, OWASP) durchgeführt werden.
- TIBER-EU / TLPT: Diese Tests für Finanzinstitute und kritische Infrastrukturen erfordern akkreditierte Provider, laufen über 3–6 Monate und kosten 90.000–280.000 EUR. Ein regulärer Pentest ersetzt sie nicht.
Für viele mittelständische Unternehmen reicht ein gut dokumentierter, manueller Pentest mit Compliance-Mapping für Auditzwecke aus. Wer jedoch unter DORA fällt oder als Betreiber kritischer Infrastruktur eingestuft ist, braucht einen zertifizierten, akkreditierten Test. Der Unterschied im Budget ist erheblich: Faktor 5 bis 20 gegenüber einem Standard-Pentest ist keine Seltenheit.
Welche Fragen sollten Sie Anbietern stellen, bevor Sie beauftragen?
Checkliste für das Angebotsgespräch:
- Welche Methodik wird eingesetzt (OWASP, PTES, OSINT-Techniken)?
- Welche Zertifizierungen haben die Tester (OSCP, OSCE, CEH)?
- Wie ist der Retest geregelt, und ist er im Angebot enthalten?
- Wie sieht eine Muster-Executive-Summary aus?
- Welche Haftpflichtversicherung besteht für den Testbetrieb?
- Gibt es eine Vertraulichkeitsvereinbarung vor Testbeginn?
- Wie wird der Scope schriftlich fixiert (Test-Agreement mit In-Scope/Out-of-Scope-Liste)?
- Wie viele Personentage sind aufgeschlüsselt, und wie groß ist das Team?
- Gibt es Referenzen aus der eigenen Branche?
- Ist der Preis als Festpreis oder tagesbasiert kalkuliert?
Red Flags: Angebote ohne schriftliche Scope-Definition, Pauschalpreise ohne Asset-Aufzählung, fehlende Retest-Option und Tagessätze unter 800 EUR. Letzteres deutet fast immer auf automatisierte Scans hin, nicht auf manuelle Prüfung.
Wie sieht eine realistische Budgetplanung für ein SaaS-Unternehmen aus?
Szenario: Eine SaaS-Plattform mit Kundenportal, REST-API, zwei Drittsystem-Integrationen und Active Directory für interne Mitarbeiter. Grey-Box-Test, Compliance-Mapping für ISO 27001.
- Scope-Definition: Kundenportal (authentifiziert, 3 Rollen), REST-API (40 Endpunkte), zwei Integrationen, AD-Segment (50 Hosts)
- Testphase Web-App + API: 10 Arbeitstage × 1.500 EUR = 15.000 EUR
- Testphase internes Netz / AD: 6 Arbeitstage × 1.500 EUR = 9.000 EUR
- Reporting inkl. Compliance-Mapping: pauschal 3.000 EUR
- Retest: 2 Arbeitstage × 1.500 EUR = 3.000 EUR
- Projektmanagement / Scoping-Workshop: pauschal 2.000 EUR
Gesamtbudget im Auditjahr: ca. 32.000–39.000 EUR
Timeline als Beispielsequenz: Scoping-Workshop in Woche 1, Vertragsabschluss und Vorbereitung in Woche 2–3, Testphase in Woche 4–7, Reporting in Woche 8, Remediation durch das interne Team in Woche 9–11, Retest in Woche 12.
Wichtige Erkenntnisse
Ein zu enger Scope ist der häufigste Fehler bei der Pentest-Budgetplanung: Er liefert einen kosmetischen Bericht, lässt aber kritische Geschäftslogikfehler unentdeckt.
| Thema | Details |
|---|---|
| Budgetspanne Mittelstand | Realistische Kosten für Penetrationstest liegen je nach Scope zwischen 7.500 und 40.000 EUR; SaaS-Projekte mit Compliance-Mapping und Retest bewegen sich im Bereich von 15.000–39.000 EUR. |
| Retest einplanen | Nachtest-Kosten von 1.000–2.000 EUR pro Tag sichern den Investitionsschutz und sind für Auditoren zunehmend Pflicht. |
| Regulatorischer Mehrbedarf | NIS2/DORA erhöhen Dokumentationsaufwand; TIBER-EU-Tests kosten 90.000–280.000 EUR und erfordern akkreditierte Provider. |
| Tagessatz als Qualitätsmerkmal | Seriöse Anbieter berechnen 1.200–2.000 EUR/Tag; Angebote darunter sind meist automatisierte Scans. |
| Aegis-securitas | Bietet Scoping-Workshops, Festpreisangebote mit Retest-Option und Compliance-Mapping für NIS2/DORA aus einer Hand. |
Warum Scope-Klarheit wichtiger ist als der Tagessatz
Viele Entscheider vergleichen Angebote primär über den Tagessatz. Das ist verständlich, aber oft der falsche Ansatzpunkt. Ein niedriger Tagessatz bei zu knappem Scope liefert einen Bericht, der beim nächsten Audit nicht standhält. Wer hingegen von Anfang an Scope, Methodik und Retest-Regelung schriftlich fixiert, zahlt vielleicht 15 % mehr, bekommt aber einen verwertbaren Nachweis.
Für Unternehmen, die modulare Unternehmenssoftware einführen oder Geschäftsprozesse digitalisieren, ist der Pentest kein isoliertes IT-Projekt. Er prüft, ob die gesamte Prozesskette, von der API-Anbindung bis zum Kundenportal, gegen reale Angriffsvektoren standhält. Ein zu eng gefasster Scope, der nur die Oberfläche testet, schützt diese Kette nicht. Aegis-securitas empfiehlt daher, den Scope gemeinsam mit dem Anbieter zu erarbeiten, bevor ein Preis verglichen wird. Wer zuerst den Scope klärt und dann Festpreisangebote einholt, vergleicht Äpfel mit Äpfeln.
Aegis-securitas begleitet Sie von der Scope-Klärung bis zum Retest
Wer einen Penetrationstest plant, steht oft vor derselben Frage: Wo fange ich an, und was kostet das wirklich? Aegis-securitas gibt darauf eine konkrete Antwort, ohne Pauschalpreise ohne Substanz.

Die Cybersecurity-Services von Aegis-securitas umfassen Scoping-Workshops, manuelle Penetrationstests nach OWASP und PTES, Compliance-Mapping für NIS2 und DORA sowie Retest-Inklusion im Festpreisangebot. Unternehmen, die gleichzeitig ihre Geschäftsprozesse über AEGIS OS abbilden, profitieren davon, dass Sicherheitsanforderungen direkt in die Plattformkonfiguration einfließen. Das spart einen separaten Abstimmungsaufwand zwischen IT-Sicherheit und Softwareentwicklung.
Fordern Sie jetzt ein Festpreisangebot mit Retest-Option an: Zur Angebotsanfrage.
Weiterführende Quellen und Belege
- Was kostet ein Penetrationstest? Einflussfaktoren und ROI für den Mittelstand — Praxisnahe Kostenübersicht mit Tagessatz-Erklärung und ROI-Betrachtung für KMU.
- Pentest-Kosten 2026: Was ein Penetrationstest in Deutschland wirklich kostet — Detaillierte Preisbänder, PTaaS-Modelle und TIBER-EU-Kostenrahmen.
- Penetration Testing Kosten 2026: Faktoren, Preise & ROI — Budgetplanung für KMU mit Netzwerk- und Infrastrukturszenarien.
- Wie viel kostet ein Pentest? — Erklärung der Retest-Kosten und deren Bedeutung für den Investitionsschutz.
- Pentest Kosten 2026: Was zahlt man wirklich? — Zeitdruck-Aufschläge, Reporting-Addons und Preismodelle im Vergleich.
- Schutz von Kundendaten in Azure — Referenz für Cloud-Sicherheitsstandards und Verschlüsselungsanforderungen, relevant für Cloud-Pentest-Scopes.